


Governança de Inteligência Artificial: o que é e como implementar nas empresas


A Inteligência Artificial deixou de ser apenas uma tecnologia experimental e passou a fazer parte de processos empresariais, produtos, atendimento, análise de dados, decisões e automações.
Com esse crescimento, surge uma questão importante:
quem controla como a Inteligência Artificial é utilizada dentro da organização?
É justamente nesse ponto que entra a Governança de Inteligência Artificial.
Governar IA significa estabelecer responsabilidades, processos, políticas, controles e mecanismos de acompanhamento para garantir que os sistemas de Inteligência
Artificial sejam desenvolvidos, adquiridos e utilizados de forma responsável.
Não se trata apenas de tecnologia.
Governança de IA envolve também:
riscos;
segurança;
privacidade;
ética;
transparência;
conformidade;
responsabilidades;
documentação;
monitoramento.
Esses temas também aparecem de forma central na certificação EXIN Artificial Intelligence Compliance Professional, que trabalha governança, supervisão, riscos, privacidade, transparência e conformidade de sistemas de IA.
O que é Governança de Inteligência Artificial?
Governança de IA pode ser entendida como o conjunto de estruturas, responsabilidades, políticas e processos utilizados por uma organização para orientar e controlar o uso da Inteligência Artificial.
Na prática, a governança ajuda a responder perguntas como:
Quais sistemas de IA a empresa utiliza?
Quem aprovou seu uso?
Para qual finalidade a IA está sendo utilizada?
Quais riscos foram avaliados?
Há tratamento de dados pessoais?
Existe supervisão humana?
Como são avaliados fornecedores?
Quem responde por incidentes?
Quais controles precisam ser implementados?
Como demonstrar que as decisões foram tomadas de maneira responsável?
Uma empresa pode utilizar diversas soluções de IA sem necessariamente perceber que já criou um ambiente que precisa ser governado.
Um departamento pode contratar uma plataforma com IA.
Outro pode utilizar ferramentas generativas.
Uma equipe pode desenvolver modelos internamente.
E outra área pode integrar recursos de IA em um produto oferecido aos clientes.
Sem governança, esses usos podem crescer de maneira descentralizada e sem controles consistentes.
Por que as empresas precisam de Governança de IA?
A Governança de Inteligência Artificial ajuda a organização a equilibrar dois objetivos:
inovar utilizando IAecontrolar os riscos associados a essa utilização.
A necessidade de governança cresce porque os sistemas de IA podem gerar impactos relacionados a:
dados pessoais;
segurança;
decisões automatizadas;
discriminação;
propriedade intelectual;
transparência;
qualidade dos dados;
erros ou respostas incorretas;
reputação;
obrigações regulatórias.
O AI Act europeu, por exemplo, adota uma abordagem orientada por riscos e estabelece diferentes responsabilidades conforme o tipo de sistema e sua utilização.
O conteúdo oficial do EXIN AICP exige que o profissional saiba identificar governança e supervisão aplicáveis aos sistemas de IA, classificar riscos e compreender obrigações relacionadas à documentação, avaliações de conformidade e monitoramento.
Governança de IA começa pelo inventário
Uma empresa dificilmente consegue governar aquilo que não conhece.
Por isso, um dos primeiros passos é identificar onde a Inteligência Artificial está sendo utilizada.
Esse inventário pode registrar informações como:
nome da solução;
finalidade;
área responsável;
fornecedor;
tecnologia utilizada;
dados tratados;
integrações existentes;
público impactado;
decisões apoiadas pela IA;
riscos identificados;
responsáveis pelo sistema.
Esse processo permite criar uma visão centralizada do uso de IA na organização.
Também ajuda a identificar casos em que ferramentas foram adotadas sem avaliação prévia.
1. Defina responsabilidades
Governança exige clareza sobre quem faz o quê.
Uma organização pode envolver diferentes áreas:
Tecnologia;
Segurança da Informação;
Privacidade;
Jurídico;
Compliance;
Riscos;
Auditoria;
Negócio;
Recursos Humanos;
Desenvolvimento de produtos.
Não significa que uma única área deva controlar toda a Inteligência Artificial.
O mais importante é estabelecer responsabilidades claras.
Por exemplo:
Quem pode aprovar um novo sistema de IA?
Quem realiza a avaliação de riscos?
Quem avalia privacidade?
Quem responde por segurança?
Quem monitora o sistema depois da implantação?
A abordagem de gerenciamento de IA apresentada na literatura do AICP reforça exatamente a necessidade de liderança, responsabilidades, gestão de riscos, avaliação de impacto, objetivos, auditoria e monitoramento. Literatura B brazilianportugu…
2. Crie uma política de uso de Inteligência Artificial
A organização também precisa estabelecer regras claras sobre como a IA pode ser utilizada.
Uma política de IA pode abordar assuntos como:
ferramentas autorizadas;
utilização de dados pessoais;
informações confidenciais;
uso de IA generativa;
validação de resultados;
supervisão humana;
propriedade intelectual;
segurança;
contratação de fornecedores;
desenvolvimento interno;
registro de incidentes.
Essa política não precisa impedir a inovação.
O objetivo é estabelecer limites claros para que as equipes saibam como utilizar a tecnologia de maneira responsável.
3. Classifique os riscos dos sistemas de IA
Nem toda Inteligência Artificial apresenta o mesmo nível de risco.
Uma ferramenta utilizada para organizar textos não possui necessariamente o mesmo impacto de um sistema que participa de decisões sobre pessoas.
Por isso, a governança deve estabelecer uma metodologia de avaliação.
Algumas perguntas importantes são:
O sistema influencia decisões relevantes?
Pode afetar direitos de pessoas?
Utiliza dados pessoais ou sensíveis?
Existe risco de discriminação?
O resultado pode causar prejuízo?
Há possibilidade de uso indevido?
O sistema possui supervisão humana?
É possível explicar ou rastrear suas decisões?
O AICP trabalha expressamente com a classificação dos sistemas por categorias de risco e com requisitos específicos para sistemas considerados de maior risco.
4. Avalie privacidade e governança de dados
Dados estão no centro de muitos sistemas de Inteligência Artificial.
Por isso, Governança de IA e Governança de Dados estão fortemente relacionadas.
A organização precisa compreender:
quais dados são utilizados;
de onde vieram;
se possuem qualidade adequada;
como são protegidos;
quem possui acesso;
durante quanto tempo são mantidos;
se existem dados pessoais envolvidos.
A literatura do AICP dedica uma parte específica à governança e qualidade dos dados, incluindo requisitos relacionados a dados utilizados em treinamento, validação e testes.
Quando houver dados pessoais, a análise também deverá considerar as obrigações de privacidade e proteção de dados.
5. Avalie ética e vieses
Um dos maiores desafios da IA está no fato de que sistemas podem reproduzir ou ampliar problemas existentes nos dados e processos utilizados para desenvolvê-los.
Por isso, uma estrutura de governança deve avaliar questões como:
equidade;
discriminação;
vieses;
transparência;
impacto sobre pessoas;
respeito aos direitos fundamentais;
supervisão humana.
A literatura oficial do AICP aborda princípios como equidade, não discriminação, transparência, explicabilidade, privacidade, segurança, responsabilidade profissional e controle humano da tecnologia. Literatura B brazilianportugu…
Isso demonstra que governança de IA não é apenas um tema técnico.
Também envolve decisões éticas e organizacionais.
6. Avalie fornecedores de Inteligência Artificial
Grande parte das empresas não desenvolve seus próprios modelos.
Elas utilizam soluções fornecidas por terceiros.
Isso significa que a governança também precisa incluir o processo de contratação.
Algumas perguntas importantes são:
Onde os dados serão processados?
Os dados serão utilizados para treinamento?
Existem controles de segurança?
O fornecedor possui documentação adequada?
Como são comunicados incidentes?
É possível auditar ou verificar os controles?
Quais são as responsabilidades contratuais?
Como o sistema é monitorado?
A organização continua precisando compreender os riscos mesmo quando a tecnologia é fornecida por terceiros.
7. Documente decisões e avaliações
Uma governança eficiente precisa produzir evidências.
Isso significa registrar:
avaliações de riscos;
decisões de aprovação;
testes realizados;
controles implementados;
responsáveis;
incidentes;
mudanças;
monitoramento.
Essa documentação permite demonstrar como a organização chegou a determinada decisão.
Também facilita auditorias, revisões internas e futuras avaliações regulatórias.
8. Implemente monitoramento contínuo
A avaliação não deve terminar quando o sistema entra em produção.
Sistemas de IA podem mudar com o tempo.
Os dados podem mudar.
O comportamento dos usuários pode mudar.
O contexto regulatório pode mudar.
Por isso, a governança precisa prever monitoramento.
Isso pode incluir:
revisão periódica dos riscos;
indicadores de desempenho;
incidentes;
mudanças nos modelos;
alterações nos fornecedores;
novas integrações;
reclamações;
auditorias.
A literatura do AICP relaciona a ISO/IEC 42001 justamente com objetivos mensuráveis, auditoria, revisão pela direção, monitoramento e melhoria contínua.
ISO/IEC 42001 e Governança de IA
A ISO/IEC 42001 é uma referência importante para organizações que desejam estruturar um Sistema de Gestão de Inteligência Artificial.
Ela pode apoiar temas como:
políticas;
responsabilidades;
avaliação de riscos;
impactos;
objetivos;
controles;
monitoramento;
auditoria;
melhoria contínua.
A literatura utilizada no EXIN AICP apresenta a ISO/IEC 42001 juntamente com o NIST AI Risk Management Framework como referências para desenvolvimento e uso responsáveis de IA.
A combinação entre gestão estruturada e avaliação contínua de riscos ajuda as organizações a transformar princípios de governança em processos concretos.
Governança de IA e NIST AI RMF
Outra referência importante é o NIST AI Risk Management Framework.
O modelo trabalha quatro funções:
GovernarEstabelecer responsabilidades, políticas e cultura de gerenciamento de riscos.
MapearCompreender contexto, finalidade, partes interessadas e possíveis impactos.
MedirAvaliar riscos e desempenho utilizando métricas adequadas.
GerenciarPriorizar e tratar os riscos identificados.
Essa abordagem reforça que Governança de IA não deve ser uma atividade pontual.
Ela deve funcionar durante todo o ciclo de vida do sistema.
Governança de IA e Compliance
Governança e compliance estão diretamente conectados.
A governança cria a estrutura utilizada pela organização para controlar a IA.
O compliance ajuda a verificar se essa estrutura está alinhada com:
leis;
regulamentações;
normas;
políticas internas;
princípios éticos;
compromissos assumidos pela organização.
À medida que regulamentações específicas sobre Inteligência Artificial avançam em diferentes países, essa relação tende a se tornar ainda mais importante.
Por isso, começam a surgir funções especializadas como o AI Compliance Officer.
Quem deve participar da Governança de IA?
Governança de Inteligência Artificial não deve ficar concentrada apenas na TI.
Dependendo da organização, podem participar:
Segurança da Informação;
DPO e Privacidade;
Compliance;
Jurídico;
Gestão de Riscos;
Auditoria;
Tecnologia;
Dados;
Produto;
Recursos Humanos;
Diretoria.
O próprio público-alvo do EXIN AICP inclui profissionais de riscos, jurídico, privacidade, produtos, desenvolvimento, compliance, segurança e gestão.
Essa característica multidisciplinar é uma das principais diferenças entre Governança de IA e uma simples gestão tecnológica.
Como começar a implementar Governança de IA
Uma organização que está começando não precisa tentar construir tudo de uma vez.
Uma sequência prática pode ser:
1. Identificar os sistemas e usos de IA existentes.
2. Definir responsáveis e estrutura de governança.
3. Criar políticas básicas de utilização.
4. Estabelecer metodologia de avaliação de riscos.
5. Avaliar privacidade, segurança, ética e fornecedores.
6. Documentar as decisões e controles.
7. Criar indicadores e monitoramento.
8. Revisar periodicamente a estrutura.
O objetivo é desenvolver gradualmente uma capacidade organizacional de governar a Inteligência Artificial.
Governar IA não significa impedir inovação
Existe uma percepção equivocada de que governança cria burocracia e impede inovação.
Uma boa governança deveria produzir exatamente o contrário.
Quando as regras são claras, as equipes sabem:
o que podem utilizar;
quais avaliações precisam realizar;
quem precisa aprovar;
quais controles são necessários.
Isso reduz incertezas e permite que a organização utilize IA com mais confiança.
A verdadeira questão deixa de ser:
“Podemos utilizar Inteligência Artificial?”
e passa a ser:
“Como podemos utilizar Inteligência Artificial de maneira responsável?”
Prepare-se para atuar com Governança e Compliance de Inteligência Artificial
O crescimento da Governança de IA também está criando demanda por profissionais capazes de conectar tecnologia, riscos, privacidade, segurança, ética e conformidade.
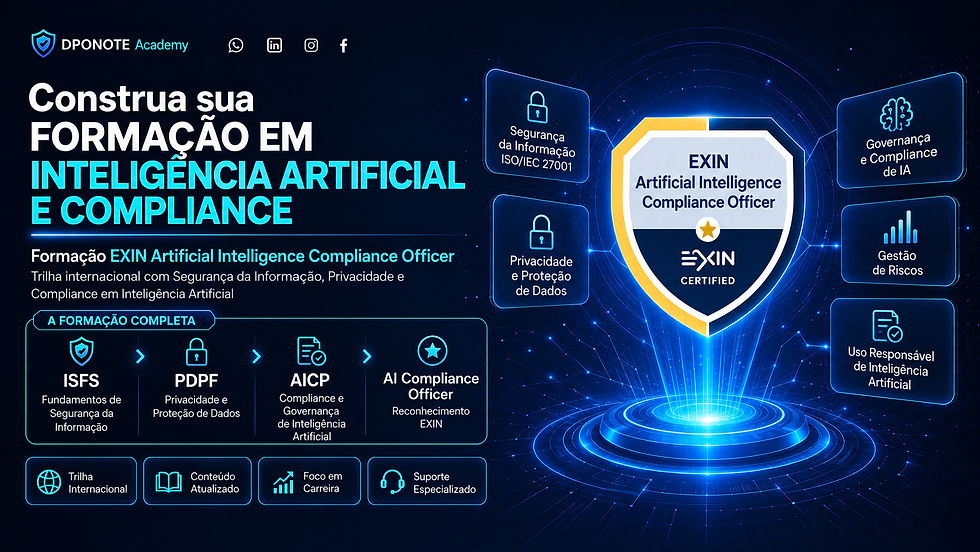
A DPONOTE Academy, iniciativa da MainSafe Soluções, oferece a Formação EXIN Artificial Intelligence Compliance Officer, reunindo uma jornada de conhecimentos em:
Segurança da Informação + Privacidade e Proteção de Dados + Artificial Intelligence Compliance.
A formação foi estruturada para profissionais que desejam desenvolver competências para atuar com Governança e Compliance de Inteligência Artificial.
Conheça a Formação EXIN Artificial Intelligence Compliance Officer:

Comentários