


Regulamentação da Inteligência Artificial no Brasil: como as empresas devem se preparar


A Inteligência Artificial já está sendo utilizada em empresas brasileiras para atendimento, análise de dados, automação, recursos humanos, segurança, marketing, criação de conteúdo e apoio à tomada de decisões.
Ao mesmo tempo, cresce uma pergunta entre gestores, profissionais de tecnologia, segurança, jurídico, privacidade e compliance:
como as empresas devem se preparar para a regulamentação da Inteligência Artificial no Brasil?
Essa preocupação é cada vez mais relevante porque o país discute um marco regulatório específico para o desenvolvimento e uso de sistemas de IA.
Atualmente, o principal projeto em discussão é o PL 2338/2023, que trata do desenvolvimento, fomento e uso ético e responsável da Inteligência Artificial com base na centralidade da pessoa humana. Na Câmara dos Deputados, a matéria está submetida à apreciação do Plenário, tramita em regime de prioridade e foi encaminhada a uma Comissão Especial para análise. Portal da Câmara dos Deputados
Portanto, é importante fazer uma distinção:
o PL 2338/2023 ainda não é uma lei em vigor.
Mas isso não significa que as empresas devam esperar a aprovação final para começar a estruturar sua Governança de IA.
Por que se preparar antes da aprovação da lei?
A adoção de Inteligência Artificial normalmente ocorre mais rápido do que a criação de políticas, controles e responsabilidades internas.
Uma empresa pode começar utilizando apenas uma ferramenta de IA generativa.
Depois, outras áreas adotam novas soluções.
Em pouco tempo, podem existir diversos sistemas processando informações, apoiando decisões e interagindo com clientes sem uma visão centralizada de riscos.
Quando a regulamentação chega, a organização pode descobrir que precisa identificar rapidamente:
quais sistemas de IA utiliza;
quais fornecedores estão envolvidos;
quais dados são tratados;
quais pessoas podem ser afetadas;
quais riscos existem;
quem é responsável;
quais controles já estão implementados;
quais evidências estão disponíveis.
Criar essa estrutura somente depois da entrada em vigor de novas obrigações pode tornar a adequação mais complexa.
O que está sendo discutido no Brasil?
O PL 2338/2023 busca estabelecer regras para o desenvolvimento, disponibilização e utilização de sistemas de Inteligência Artificial no país.
Desde que chegou à Câmara, diferentes propostas relacionadas à IA vêm sendo analisadas e apensadas ao debate principal. Em 2026, por exemplo, novas proposições sobre governança, transparência algorítmica, responsabilidade e sistemas autônomos continuaram sendo encaminhadas para a estrutura de análise relacionada ao PL 2338/2023. Portal da Câmara dos Deputados
Isso mostra que o ambiente regulatório ainda está em evolução.
Para as empresas, a consequência prática é clara:
não basta acompanhar apenas o texto atual. É necessário acompanhar também como a regulamentação evolui.
Regulamentação de IA não é apenas um assunto jurídico
Um erro comum é tratar a regulamentação de Inteligência Artificial exclusivamente como responsabilidade do departamento jurídico.
Na prática, as obrigações relacionadas à IA podem atingir diversas áreas da organização.
Por exemplo:
Tecnologiaprecisa entender como o sistema funciona e quais controles técnicos existem.
Segurança da Informaçãoprecisa avaliar riscos, acessos, incidentes e vulnerabilidades.
Privacidadeprecisa analisar o tratamento de dados pessoais.
Complianceprecisa acompanhar requisitos, políticas e evidências.
Gestão de Riscosprecisa identificar, avaliar e tratar riscos associados à IA.
Negócioprecisa compreender a finalidade e o impacto do sistema.
Alta Administraçãoprecisa definir responsabilidades e nível de risco aceitável.
Essa visão multidisciplinar também aparece no conteúdo da certificação EXIN Artificial Intelligence Compliance Professional, que trabalha governança, supervisão, riscos, privacidade, transparência e conformidade. brazilian_portuguese_preparatio…
Como as empresas podem começar a se preparar
Mesmo com a legislação brasileira ainda em discussão, existem medidas de Governança de IA que podem ser implementadas desde já.
1. Crie um inventário dos sistemas de IA
O primeiro passo é saber onde a IA está sendo utilizada.
O inventário pode incluir:
nome da ferramenta ou sistema;
finalidade;
área responsável;
fornecedor;
usuários;
dados utilizados;
integrações;
decisões apoiadas pela IA;
pessoas potencialmente impactadas;
riscos identificados.
Esse registro cria uma base para qualquer avaliação futura de compliance.
2. Defina responsáveis pela Governança de IA
A empresa precisa saber quem participa das decisões relacionadas à Inteligência Artificial.
Isso pode envolver:
TI;
Segurança da Informação;
Jurídico;
DPO;
Compliance;
Riscos;
Auditoria;
Produto;
áreas de negócio.
A governança deve estabelecer claramente:
quem aprova, quem avalia, quem monitora e quem responde pelo sistema.
3. Estabeleça uma política de uso de IA
A política ajuda os colaboradores a entender o que é permitido e quais cuidados precisam ser observados.
Ela pode abordar temas como:
uso de ferramentas de IA generativa;
informações confidenciais;
dados pessoais;
revisão humana;
contratação de ferramentas;
propriedade intelectual;
segurança;
registro de incidentes;
aprovação de novos usos.
O objetivo não é proibir a Inteligência Artificial.
É permitir seu uso dentro de regras compreensíveis.
4. Classifique os riscos
Uma das tendências mais importantes na regulação de IA é a abordagem baseada em risco.
O conteúdo oficial do AICP trabalha categorias de risco, requisitos aplicáveis aos sistemas de maior risco, governança, supervisão e obrigações de conformidade.
Por isso, a empresa pode começar criando critérios internos para avaliar questões como:
impacto sobre pessoas;
decisões automatizadas;
uso de dados pessoais;
risco de discriminação;
possibilidade de dano;
necessidade de supervisão humana;
criticidade do processo;
exposição regulatória.
Quanto maior o risco, maior deve ser o nível de controle.
5. Analise privacidade e proteção de dados
A regulamentação de IA não elimina as obrigações já existentes relacionadas à proteção de dados.
Quando sistemas de Inteligência Artificial tratam dados pessoais, a empresa precisa continuar avaliando princípios de privacidade, finalidade, necessidade, segurança e direitos dos titulares.
O AICP inclui explicitamente privacidade, proteção de dados e minimização de dados entre as competências relacionadas à IA confiável. brazilian_portuguese_preparatio…
Isso significa que LGPD e Governança de IA precisam conversar.
6. Avalie vieses e impactos éticos
Compliance de IA vai além de cumprir requisitos formais.
A organização também precisa avaliar se determinado sistema pode produzir resultados injustos ou discriminatórios.
Entre os temas relevantes estão:
equidade;
não discriminação;
transparência;
explicabilidade;
direitos humanos;
supervisão humana;
responsabilidade.
A literatura do AICP trata expressamente desses princípios no contexto da ética em IA.
7. Avalie fornecedores
Grande parte das empresas brasileiras utilizará IA fornecida por terceiros.
Por isso, a avaliação de fornecedores deve fazer parte do programa de Governança de IA.
Algumas perguntas importantes são:
Que dados são enviados ao fornecedor?
Esses dados podem ser utilizados para treinamento?
Onde são processados?
Quais medidas de segurança existem?
Como funcionam os registros e logs?
Como incidentes são comunicados?
Existem mecanismos de auditoria?
Quais responsabilidades estão previstas no contrato?
Comprar uma solução pronta não elimina a necessidade de gerenciar o risco associado ao uso dessa solução.
8. Documente as decisões
Uma das palavras mais importantes em compliance é:
evidência.
A organização deve conseguir demonstrar como avaliou determinado sistema e por que decidiu utilizá-lo.
Isso pode envolver registros de:
avaliações;
riscos;
aprovações;
testes;
controles;
incidentes;
revisões;
responsáveis.
Documentação adequada também facilita auditorias e futuras adequações regulatórias.
9. Crie monitoramento contínuo
Sistemas de Inteligência Artificial não devem ser avaliados apenas antes da implantação.
O risco pode mudar ao longo do tempo.
Por isso, o processo deve prever revisões periódicas.
O conteúdo relacionado à ISO/IEC 42001 trabalhado na literatura do AICP inclui objetivos mensuráveis, auditoria, monitoramento, revisão da direção e tratamento de não conformidades. Literatura B brazilianportugu…
Isso reforça uma ideia importante:
Governança de IA é um processo contínuo, não um projeto realizado uma única vez.
ISO/IEC 42001 pode ajudar?
Sim.
A ISO/IEC 42001 oferece uma estrutura de sistema de gestão voltada à Inteligência Artificial.
Ela ajuda organizações a estruturar elementos como:
políticas;
responsabilidades;
avaliação de impactos;
gerenciamento de riscos;
controles;
auditoria;
monitoramento;
melhoria contínua.
A literatura do EXIN AICP também relaciona a ISO/IEC 42001 com a utilização responsável da IA e com abordagens de gerenciamento de riscos como o NIST AI RMF.
Isso torna a norma uma referência útil mesmo para organizações que ainda não pretendem buscar certificação.
E o NIST AI Risk Management Framework?
O NIST AI RMF é outra referência relevante.
Sua estrutura trabalha quatro funções principais:
Governarcriar responsabilidades, políticas e cultura de risco.
Mapearcompreender o contexto e os possíveis impactos.
Mediravaliar riscos e desempenho.
Gerenciarpriorizar e tratar os riscos.
Essa lógica pode ajudar empresas a transformar conceitos de governança em atividades práticas.
A empresa precisa esperar a lei para agir?
Não.
A empresa pode começar agora por aquilo que dificilmente será desperdiçado:
inventário + responsabilidades + avaliação de riscos + políticas + documentação + monitoramento.
Mesmo que o texto final da legislação brasileira seja alterado durante a tramitação, esses elementos continuam sendo boas práticas de Governança de Inteligência Artificial.
Além disso, organizações que já possuírem esses processos terão muito mais facilidade para comparar seus controles com as obrigações definitivas quando a lei for aprovada.
Da LGPD para a Governança de IA
Há alguns anos, muitas empresas começaram a discutir:
“Estamos adequados à LGPD?”
Com o crescimento da Inteligência Artificial, uma nova pergunta começa a aparecer:
“Estamos utilizando IA de forma segura, ética, responsável e em conformidade?”
A diferença é que Governança de IA reúne diversas disciplinas ao mesmo tempo:
privacidade + segurança + riscos + ética + tecnologia + compliance.
Isso também explica o crescimento de funções especializadas, como o AI Compliance Officer.
A regulamentação brasileira deve ser acompanhada continuamente
Como o PL 2338/2023 continua em tramitação na Câmara dos Deputados e novas propostas relacionadas ao tema continuam sendo incorporadas ao debate, o conteúdo regulatório ainda pode sofrer alterações antes da aprovação definitiva. Portal da Câmara dos Deputados
Por isso, empresas e profissionais devem acompanhar fontes oficiais e evitar tratar versões de projetos como se já fossem legislação vigente.
O mais importante neste momento é desenvolver capacidade de adaptação.
Uma organização com uma estrutura sólida de Governança de IA consegue incorporar novos requisitos com muito mais facilidade do que uma organização que sequer sabe quais sistemas utiliza.
Prepare-se para atuar com Governança e Compliance de Inteligência Artificial
A evolução da regulamentação também aumenta a necessidade de profissionais capazes de conectar Inteligência Artificial, segurança, privacidade, gestão de riscos, ética e conformidade.
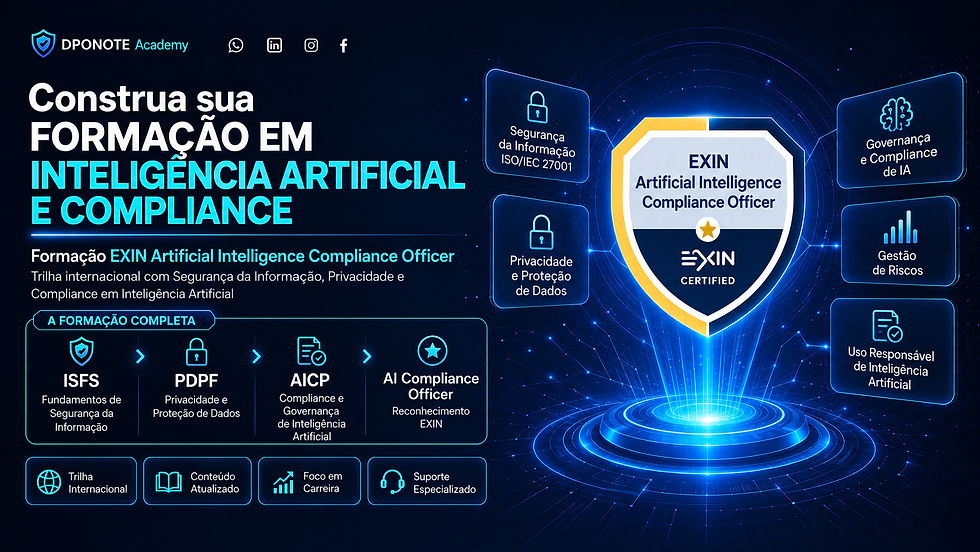
A DPONOTE Academy, iniciativa da MainSafe Soluções, oferece a Formação EXIN Artificial Intelligence Compliance Officer, reunindo conhecimentos em:
Segurança da Informação + Privacidade e Proteção de Dados + Artificial Intelligence Compliance.
A formação prepara profissionais para compreender temas como AI Act, riscos, governança, ética, transparência, privacidade e compliance de sistemas de Inteligência Artificial.
Conheça a Formação EXIN Artificial Intelligence Compliance Officer:

Comentários